Certifié
ISO/IEC 27001
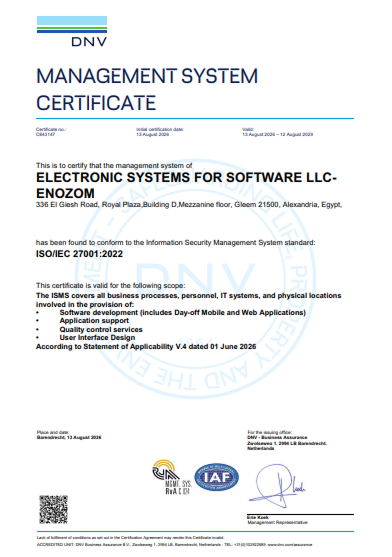
Notre système de management de la sécurité de l'information est certifié ISO/IEC 27001:2022.
Voir le certificat →

 Lire l'étude de cas →
 Entreprise Clutch 1000Des équipes issues du top 2 % des talents de l'ingénierie
Le système de management de la sécurité de l’information (SMSI) d’Enozom est certifié de manière indépendante selon la norme ISO/IEC 27001 par DNV. Cette certification témoigne de notre engagement constant à protéger les données de nos clients et à fournir des logiciels sûrs et fiables.
Enozom (Electronic Systems for Software LLC-Enozom) est certifiée par DNV Business Assurance B.V. selon la norme ISO/IEC 27001:2022, la norme internationale relative aux systèmes de management de la sécurité de l’information, accréditée par la RvA et dans le cadre de l’accord de reconnaissance multilatérale de l’IAF.
Les trois principes que protège chaque contrôle de notre SMSI.
Les données des clients et des projets ne sont accessibles qu’au personnel autorisé.
Les informations et les systèmes sont protégés contre toute altération non autorisée.
Les services et les données restent accessibles lorsque nos clients en ont besoin.
Notre propre sécurité de l'information est certifiée ISO, et nous avons livré des logiciels aux normes auxquelles nos clients doivent répondre dans la santé, la finance et le secteur public.
Notre système de management de la sécurité de l'information est certifié ISO/IEC 27001:2022.
Voir le certificat →Des logiciels conçus selon les contrôles SOC 2 : gestion des accès, contrôle des changements, journalisation et supervision.
Des systèmes de santé qui protègent les informations de santé des patients grâce aux garanties HIPAA.
La protection de la vie privée dès la conception pour les utilisateurs de l'UE : minimisation des données, consentement et droits des personnes concernées.
Classements indépendants et avis clients vérifiés sur Clutch, GoodFirms et SoftwareWorld.
Enozom est fière d’être reconnue comme l’une des meilleures sociétés de développement d’applications en Égypte sur Clutch en 2026
Enozom est fière d’être reconnue parmi les 1 000 meilleures entreprises sur Clutch en 2025
Enozom est fière d’être reconnue parmi les meilleurs développeurs web sur Clutch
Enozom est fière d’être classée n° 355 parmi les 1 000 meilleures entreprises sur Clutch en 2024
Enozom est fière d’être classée n° 416 parmi les 1 000 meilleures entreprises sur Clutch en 2024
Enozom est fière d’être classée parmi les 100 meilleures sociétés de développement d’applications mobiles au monde en 2023
Enozom est fière d’être reconnue parmi les meilleurs prestataires de services B2B de 2022
Enozom est fière d’être reconnue parmi les 1 000 meilleures entreprises sur Clutch en 2022
Enozom est fière d’être reconnue parmi les meilleures entreprises B2B de 2021
Enozom est fière d’être classée n° 3 des sociétés et développeurs de logiciels sur mesure en Égypte sur GoodFirms.