Certificado
ISO/IEC 27001
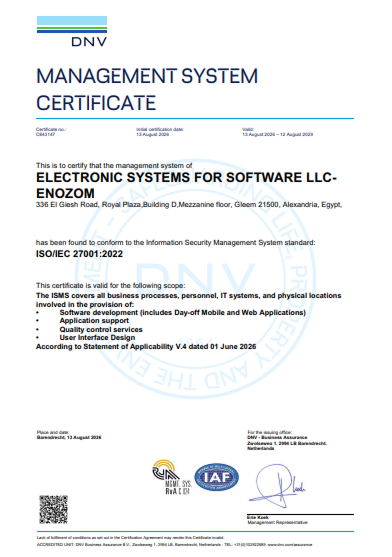
Nuestro sistema de gestión de seguridad de la información está certificado conforme a ISO/IEC 27001:2022.
Ver certificado →

 Leer el caso de éxito →
 Empresa Clutch 1000Equipos del 2 % superior del talento en ingeniería
El Sistema de Gestión de Seguridad de la Información (SGSI) de Enozom está certificado de forma independiente conforme a ISO/IEC 27001 por DNV. Esta certificación refleja nuestro compromiso permanente de proteger los datos de los clientes y entregar soluciones de software seguras y fiables.
Enozom (Electronic Systems for Software LLC-Enozom) está certificada por DNV Business Assurance B.V. conforme a ISO/IEC 27001:2022, la norma internacional para los Sistemas de Gestión de Seguridad de la Información, acreditada por la RvA y el Acuerdo de Reconocimiento Multilateral del IAF.
Los tres principios que protege cada control de nuestro SGSI.
Los datos de clientes y proyectos solo son accesibles para el personal autorizado.
La información y los sistemas están protegidos frente a alteraciones no autorizadas.
Los servicios y los datos permanecen accesibles cuando nuestros clientes los necesitan.
Nuestra propia seguridad de la información cuenta con certificación ISO y hemos entregado software conforme a los estándares a los que responden nuestros clientes en salud, finanzas y administración pública.
Nuestro sistema de gestión de seguridad de la información está certificado conforme a ISO/IEC 27001:2022.
Ver certificado →Software creado según los controles SOC 2: gestión de accesos, control de cambios, registro y monitorización.
Sistemas de salud que protegen la información de salud de los pacientes con las salvaguardas de HIPAA.
Privacidad desde el diseño para usuarios de la UE: minimización de datos, consentimiento y derechos de los interesados.
Clasificaciones independientes y reseñas verificadas de clientes en Clutch, GoodFirms y SoftwareWorld.
Enozom es reconocida con orgullo como una de las mejores empresas de desarrollo de aplicaciones de Egipto en Clutch en 2026
Enozom es reconocida con orgullo como una de las 1000 mejores empresas de Clutch en 2025
Enozom es reconocida con orgullo como uno de los mejores desarrolladores web de Clutch
Enozom ocupa con orgullo el puesto n.º 355 entre las 1000 mejores empresas de Clutch en 2024
Enozom ocupa con orgullo el puesto n.º 416 entre las 1000 mejores empresas de Clutch en 2024
Enozom figura con orgullo entre las 100 mejores empresas de desarrollo de aplicaciones móviles del mundo en 2023
Enozom es reconocida con orgullo como uno de los mejores proveedores de servicios B2B de 2022
Enozom es reconocida con orgullo como una de las 1000 mejores empresas de Clutch en 2022
Enozom es reconocida con orgullo como una de las mejores empresas B2B de 2021
Enozom ocupa con orgullo el puesto n.º 3 entre las empresas y desarrolladores de software a medida de Egipto según GoodFirms.