Zertifiziert
ISO/IEC 27001
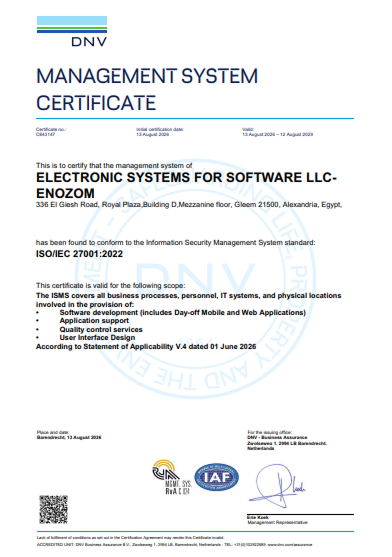
Unser Informationssicherheits-Managementsystem ist nach ISO/IEC 27001:2022 zertifiziert.
Zertifikat ansehen →

 Fallstudie lesen →
 Clutch-1000-UnternehmenTeams aus den besten 2 % der Entwicklertalente
Das Informationssicherheits-Managementsystem (ISMS) von Enozom ist von DNV unabhängig nach ISO/IEC 27001 zertifiziert. Diese Zertifizierung spiegelt unser anhaltendes Engagement wider, Kundendaten zu schützen und sichere, zuverlässige Softwarelösungen zu liefern.
Enozom (Electronic Systems for Software LLC-Enozom) ist von DNV Business Assurance B.V. nach ISO/IEC 27001:2022 zertifiziert, dem internationalen Standard für Informationssicherheits-Managementsysteme, akkreditiert nach RvA und dem IAF Multilateral Recognition Arrangement.
Die drei Prinzipien, die jede Kontrolle in unserem ISMS schützt.
Kunden- und Projektdaten sind nur für autorisiertes Personal zugänglich.
Informationen und Systeme sind vor unbefugter Veränderung geschützt.
Dienste und Daten bleiben verfügbar, wenn unsere Kunden sie brauchen.
Unsere eigene Informationssicherheit ist nach ISO zertifiziert, und wir haben Software nach den Standards geliefert, an denen unsere Kunden im Gesundheitswesen, im Finanzsektor und im öffentlichen Sektor gemessen werden.
Unser Informationssicherheits-Managementsystem ist nach ISO/IEC 27001:2022 zertifiziert.
Zertifikat ansehen →Software, entwickelt nach SOC-2-Kontrollen: Zugriffsverwaltung, Änderungskontrolle, Protokollierung und Monitoring.
Systeme im Gesundheitswesen, die Gesundheitsdaten von Patienten mit HIPAA-Schutzmaßnahmen absichern.
Privacy by Design für Nutzer in der EU: Datenminimierung, Einwilligung und Betroffenenrechte.
Unabhängige Rankings und verifizierte Kundenbewertungen auf Clutch, GoodFirms und SoftwareWorld.
Enozom wurde 2026 auf Clutch stolz als Top-Unternehmen für App-Entwicklung in Ägypten ausgezeichnet
Enozom wurde stolz als eines der Top-1000-Unternehmen 2025 auf Clutch ausgezeichnet
Enozom wurde stolz als einer der Top-Webentwickler auf Clutch ausgezeichnet
Enozom belegt 2024 stolz Platz 355 der Top 1000 Unternehmen auf Clutch
Enozom belegt 2024 stolz Platz 416 der Top 1000 Unternehmen auf Clutch
Enozom zählt 2023 stolz zu den weltweit Top 100 der Unternehmen für Mobile-App-Entwicklung
Enozom wurde stolz als einer der Top-B2B-Dienstleister 2022 ausgezeichnet
Enozom wurde stolz als eines der Top-1000-Unternehmen 2022 auf Clutch ausgezeichnet
Enozom wurde stolz als eines der Top-B2B-Unternehmen 2021 ausgezeichnet
Enozom belegt stolz Platz 3 der GoodFirms-Unternehmen und -Entwickler für Individualsoftware in Ägypten.